Responsable · Payments Team
Confianza por diseño
La confianza comienza con un límite visible.
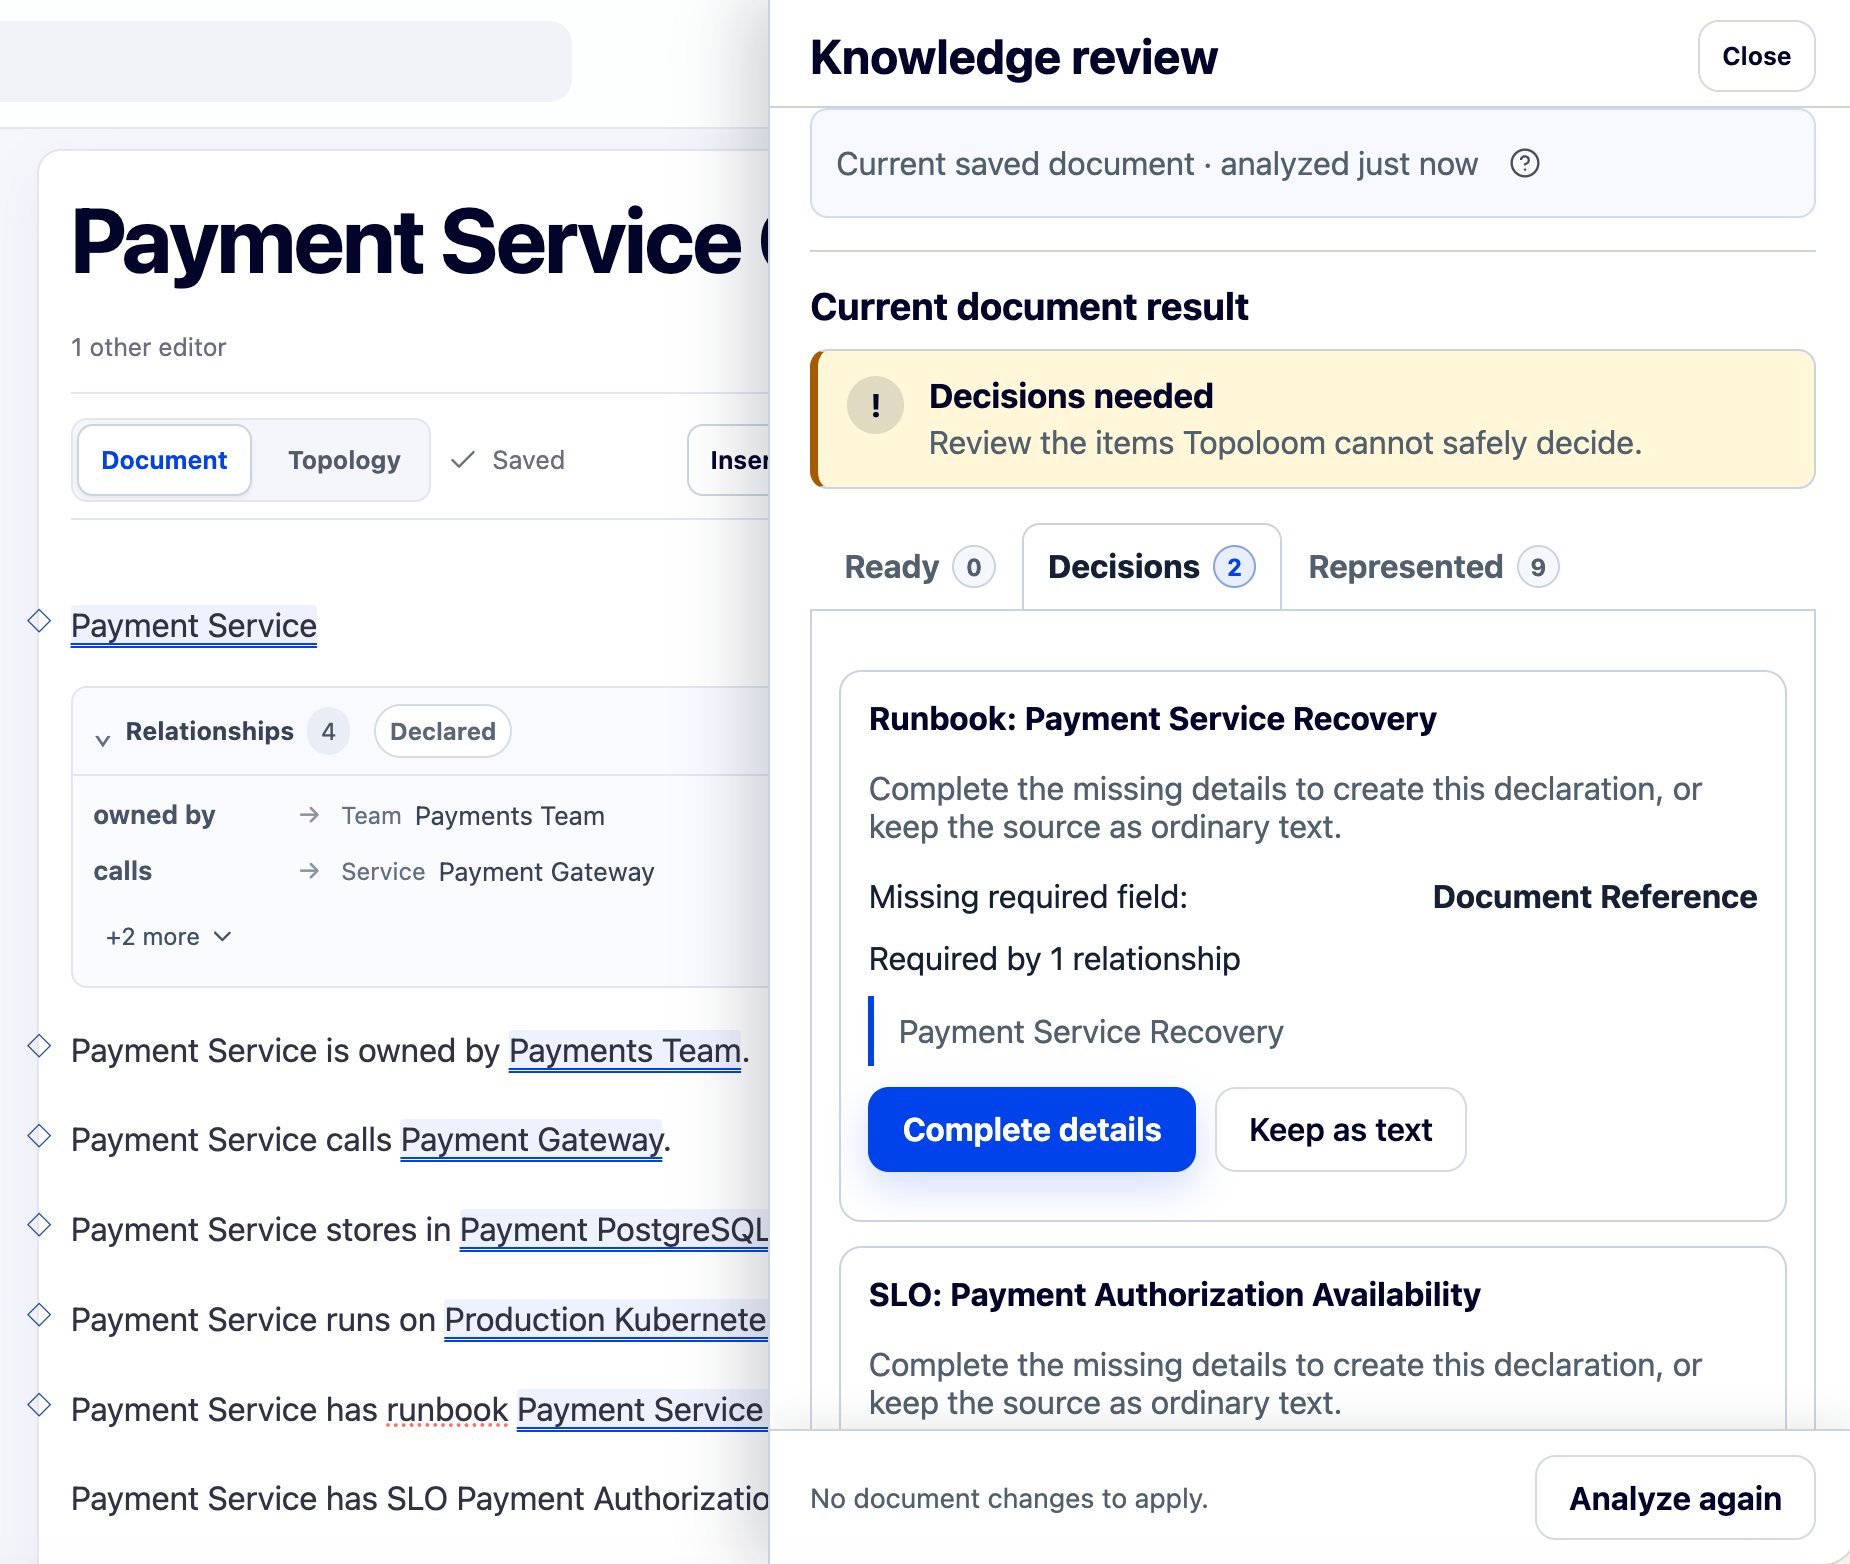
Topoloom mantiene diferenciadas las declaraciones humanas, las sugerencias de máquinas, los vínculos y el contexto verificado por proveedores, desde la autoría y la revisión hasta la publicación y la exportación.
Autoría humanaService declaradoPayment Service
Contexto externoDiferencia observadaEl responsable en ejecución difiere
Sugerido — no declarado
Estado con autoría humanaContexto atribuido
Garantía independiente
Certificación ISO/IEC 27001:2022
El sistema de gestión de la seguridad de la información de Topoloom está certificado conforme a ISO/IEC 27001:2022. Los controles del producto que siguen se presentan por separado para su inspección.
Leyenda de estados del conocimiento
La confianza tiene más de un eje.
La autoría, el ciclo de vida de las versiones y el contexto externo responden a preguntas distintas. Cada estado utiliza palabras, una marca y un patrón, no solo color.
Autoría
¿Qué ha confirmado realmente una persona?
Formato libre
Contenido de trabajo legible antes de la formalización.
Solo visual
Un conector o nodo dibujado para explicar. No declara ninguna relación.
Sugerido — no declarado
Una propuesta visible a la espera de una acción autorizada.
Declarado
Confirmado por una persona autorizada.
Referencia
Un puntero a un objeto reutilizable. Lleva la identidad, nunca una copia de sus propiedades.
Ciclo de vida de la versión
¿Qué versión intencional está vigente?
Publicado
Una versión inmutable e intencional.
Sustituido
Historial preservado que ya no está vigente.
Contexto externo
¿Qué procede de un proveedor identificado?
Vinculado
Asignado a contexto externo atribuido.
Verificado por el proveedor
Afirmado por un proveedor identificado en un momento concreto.
Mecanismos, no adjetivos
La confianza es visible en el comportamiento del sistema.
Control humano
Sin modificaciones silenciosas.
En la versión actual, las sugerencias de Knowledge Review provienen de un conjunto de reglas deterministas que funciona sin conexión: ningún modelo interviene, y cada sugerencia sigue esperando a una persona autorizada. Cuando se ofrezcan funciones asistidas por modelos, podrán ayudar o sugerir; no podrán decidir permisos, aprobación ni publicación. La etiqueta de verificación aparece solo cuando un proveedor identificado lo afirma explícitamente en un momento indicado.
Permisos
El acceso acompaña al conocimiento.
La lectura, la búsqueda, las referencias, las revisiones, las exportaciones, los eventos y las acciones sobre contexto externo comprueban los permisos.
Identidad estable
La identidad sobrevive al cambio.
Los artefactos, nodos de contenido, objetos, relaciones y versiones permanecen diferenciables durante todo su ciclo de vida.
Versiones inmutables
La publicación es un límite explícito.
La procedencia, la revisión y el historial de auditoría permanecen asociados a la versión que describen.
Contexto externo
Los vínculos no demuestran la verdad.
Las proyecciones, evidencias y credenciales del proveedor permanecen fuera del estado del documento con autoría humana.
Independencia del proveedor
La autoría continúa sin datos de contexto.
Si falla un proveedor de contexto mientras Topoloom sigue disponible, continúan la escritura, la revisión, el historial, la publicación y la exportación local. Las vistas derivadas del proveedor pueden quedar obsoletas o no estar disponibles. Pruebe por separado las interrupciones de Topoloom, del proveedor de inicio de sesión y de la red; esto no es una afirmación de acceso sin conexión.
Living Bindings sitúa información de un sistema externo junto a su texto. El flujo de referencia probado usa un proveedor simulado; confirme cada conector real por separado.
Confirme la declaración
Mantenga la intención humana al mando.
Las sugerencias siguen siendo sugerencias hasta que una persona autorizada confirma qué debe formar parte del conocimiento con autoría humana.
Controles empresariales que puede inspeccionar
La gobernanza es un comportamiento, no una insignia.
El mismo límite de autoridad acompaña al conocimiento durante la escritura, la búsqueda, la revisión, la publicación, la integración y el movimiento entre sistemas. La certificación proporciona garantía independiente sobre el sistema de gestión de seguridad de la información de Topoloom. Los controles de producto siguientes siguen siendo inspeccionables por separado.
Aislamiento de tenants
El alcance del Workspace se aplica antes de la recuperación, la proyección, la exportación, la entrega de eventos o el acceso de proveedores.
Superficies con control de permisos
Los resultados de búsqueda, las referencias, la navegación por grafos, las revisiones y las vistas generadas revelan solo el detalle actualmente autorizado.
Versiones inmutables
Las versiones publicadas siguen siendo direccionables con procedencia, revisión, auditoría y contexto de contrato asociados.
Retención y ciclo de vida
El archivo, la restauración, la sustitución, la retención y la eliminación siguen siendo explícitos y auditables, incluido el tombstone que queda cuando se elimina un elemento.
Contratos públicos de integración
Los consumidores propios y de terceros usan las mismas API, eventos y límite de permisos versionados.
Portable Knowledge Package
El contenido legible y los registros de máquina se mueven con omisiones, redacciones, reasignaciones e informes de permisos explícitos.
Diseñado para fallar con seguridad
Una dependencia puede fallar sin llevarse la autoría.
Estas comprobaciones describen el fallo de una dependencia mientras Topoloom sigue disponible. Los sistemas externos pueden enriquecer el flujo, pero no deciden si el conocimiento con autoría humana puede escribirse, revisarse o conservarse.
| Condición | Qué sigue funcionando | Qué se suprime o se etiqueta |
|---|---|---|
| Servicio de IA o de modelos no disponible | Autoría, colaboración, permisos, revisión, publicación, exportación y sugerencias de Knowledge Review. El análisis actual es determinista y no necesita modelo | Las funciones asistidas por modelos, cuando se ofrezcan, no estarán disponibles; no se inventa ninguna decisión |
| Proveedor de contexto no disponible | Documentos, diagramas, objetos, historial, diferencia semántica y exportación local | La proyección externa queda obsoleta o no disponible y sigue fuera del estado con autoría humana |
| Índice de búsqueda o proyección no disponible | Trabajo autorizado respaldado por PostgreSQL y versiones inmutables | Las vistas de descubrimiento derivadas se degradan y se reconstruyen después; nunca se convierten en fuente de verdad |
| Permiso revocado | Contenido local autorizado y texto fuente no sensible | La proyección en caché y los detalles ocultos desaparecen sin señal de existencia |
Límites no negociables
Lo que Topoloom no hará.
- 01
Modificar en silencio conocimiento con autoría humana o publicado mediante IA o una integración.
- 02
Presentar información importada, inferida u observada como una declaración aprobada por una persona.
- 03
Eludir contratos públicos mediante integración directa y privilegiada con la base de datos.
- 04
Recuperar primero conocimiento restringido y filtrar los permisos después.
- 05
Encerrar al cliente en una vía de exportación solo renderizada u opaca.
Conocimiento portátil
Legible para las personas. Inspeccionable por las máquinas.
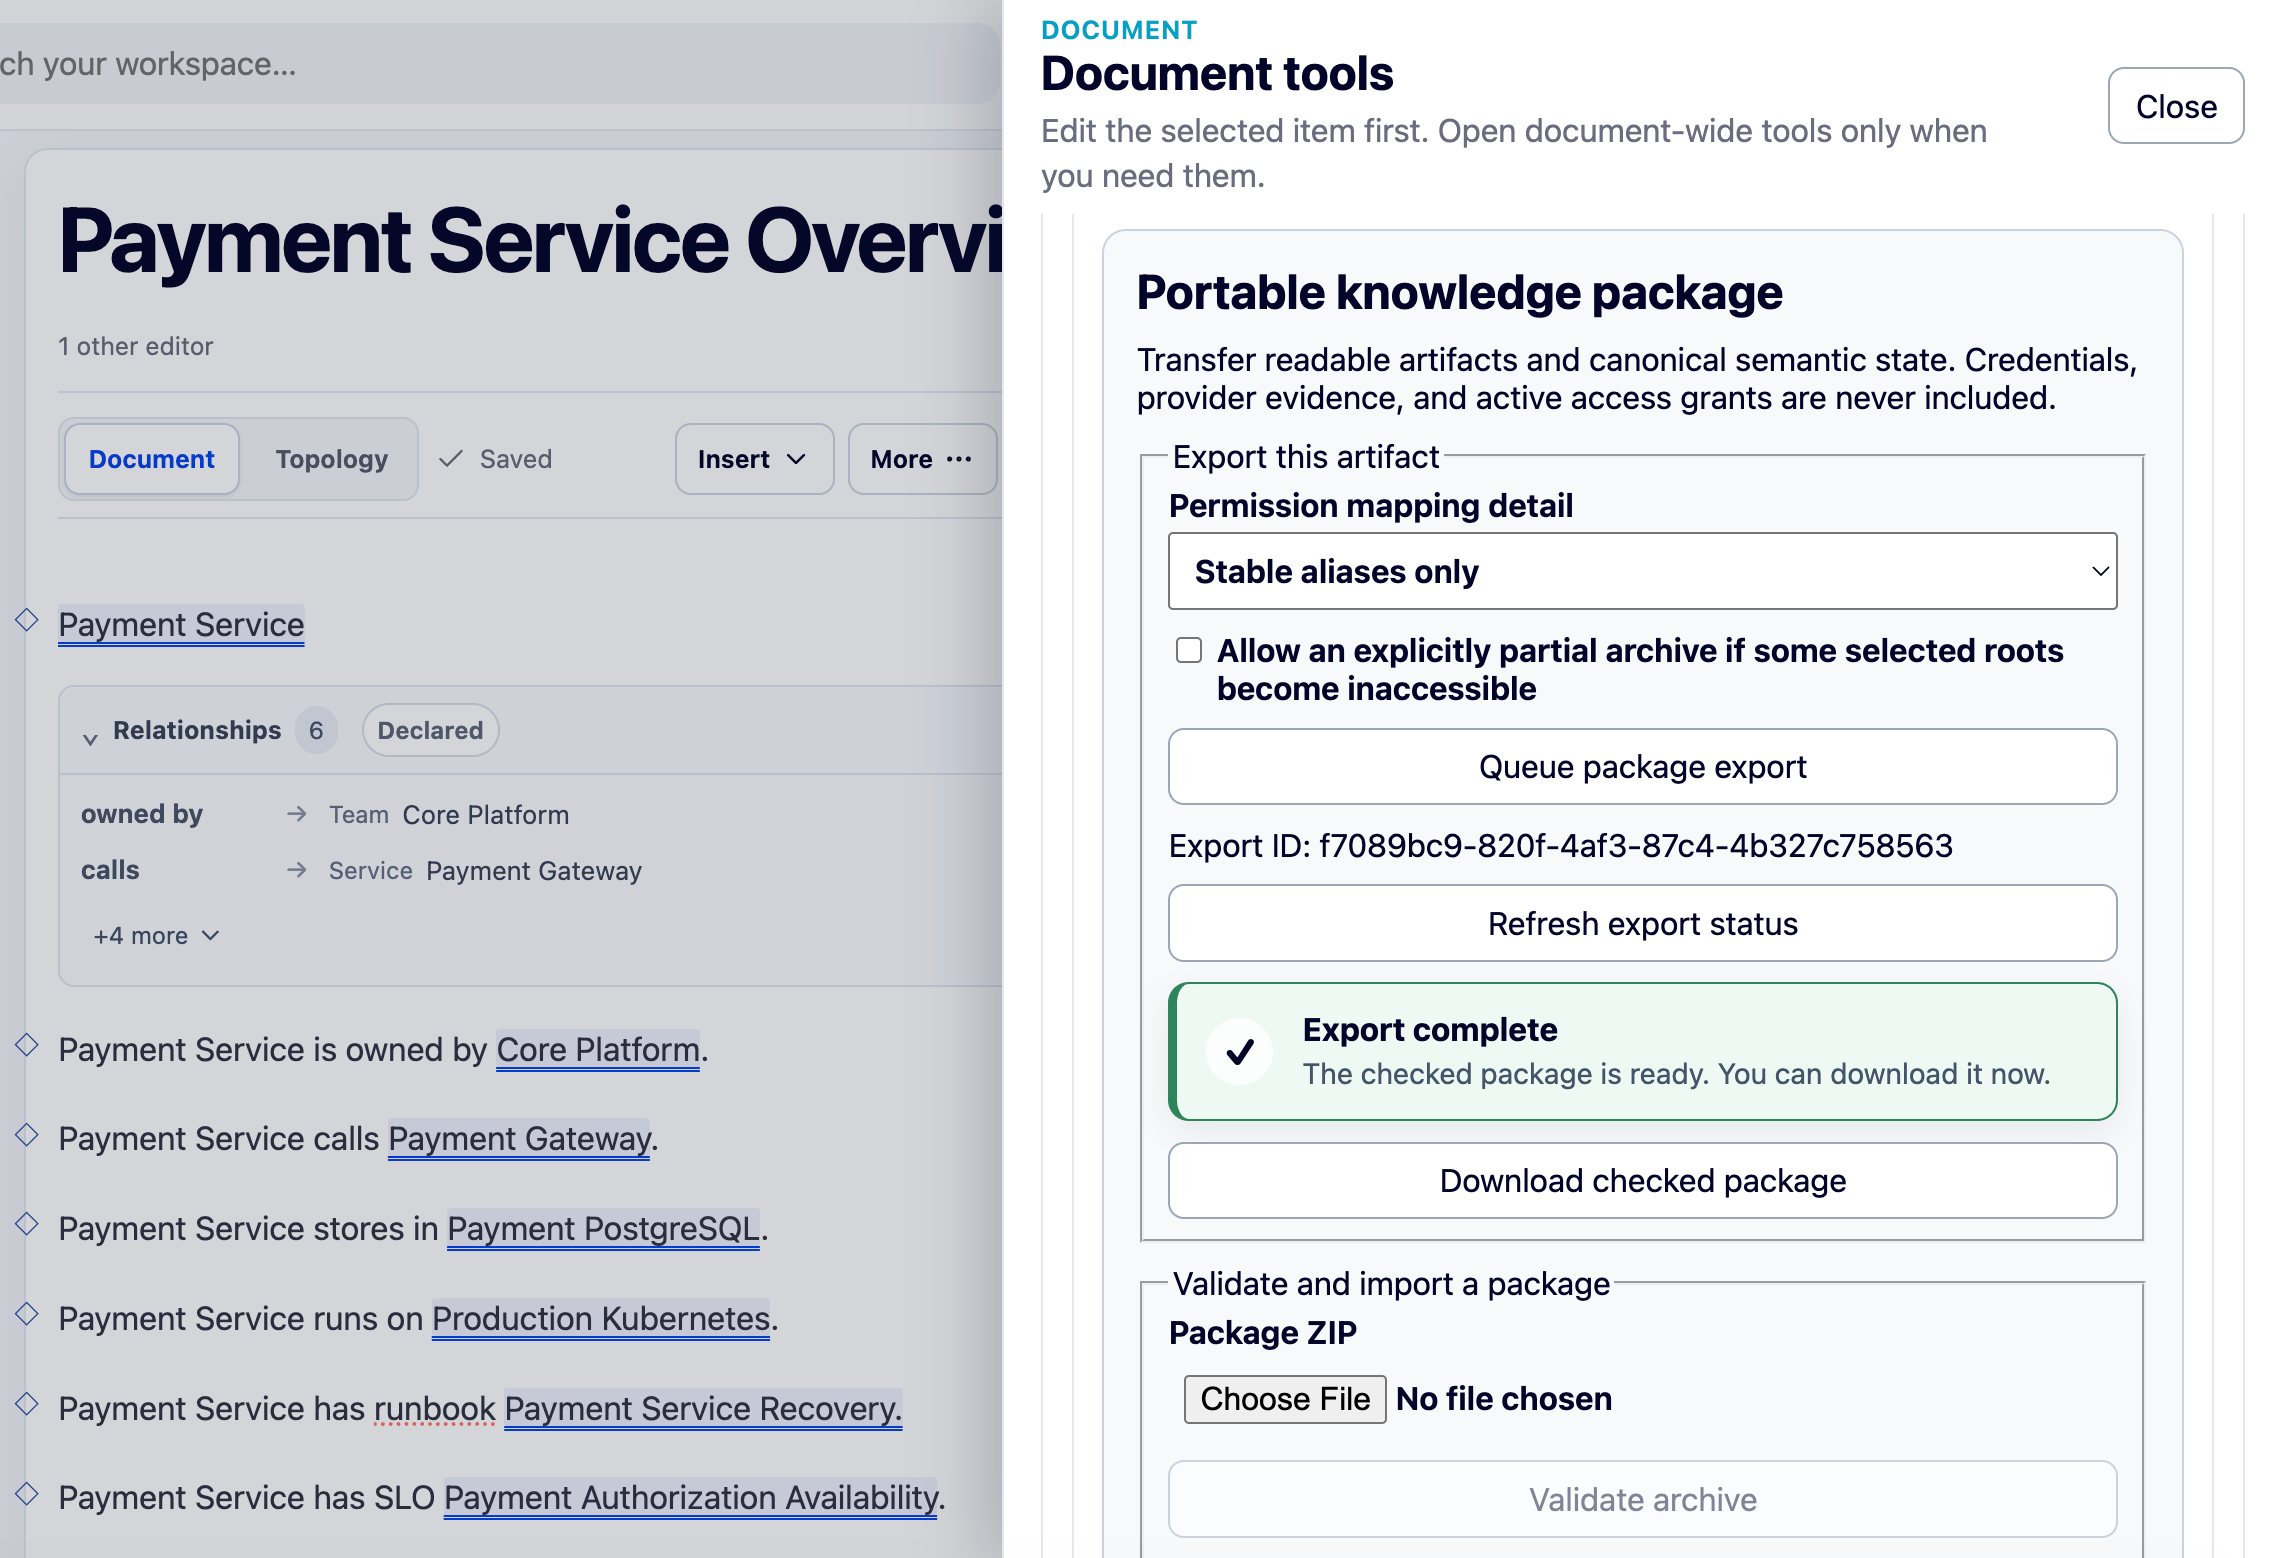
Los paquetes publicados pueden incluir contenido legible y estructura versionada, con redacciones, reasignaciones, omisiones e informes de permisos explícitos.
Las exportaciones de Diagram vinculados a fuentes usan topoloom.package/4. Los formatos anteriores siguen siendo legibles. Compruebe el formato, las fuentes incluidas y las omisiones en su propio paquete.
manifest.jsonAlcance y formatoartifacts/<artifact-id>/current.mdArtefacto legibleobjects/<object-id>/versions/<version-id>.jsonObjeto versionadopermissions/mappings.jsonAsignación de permisosreports/export.jsonOmisiones y reasignaciones
Topoloom registra las declaraciones realizadas por personas autorizadas.
Un proveedor configurado puede aportar evidencia atribuida. Topoloom solo usa «verificado» cuando un proveedor identificado lo afirma explícitamente con una hora indicada.
El contexto de un proveedor solo se convierte en conocimiento con autoría humana cuando una persona lo acepta como declaración.
Solicitar una demostración