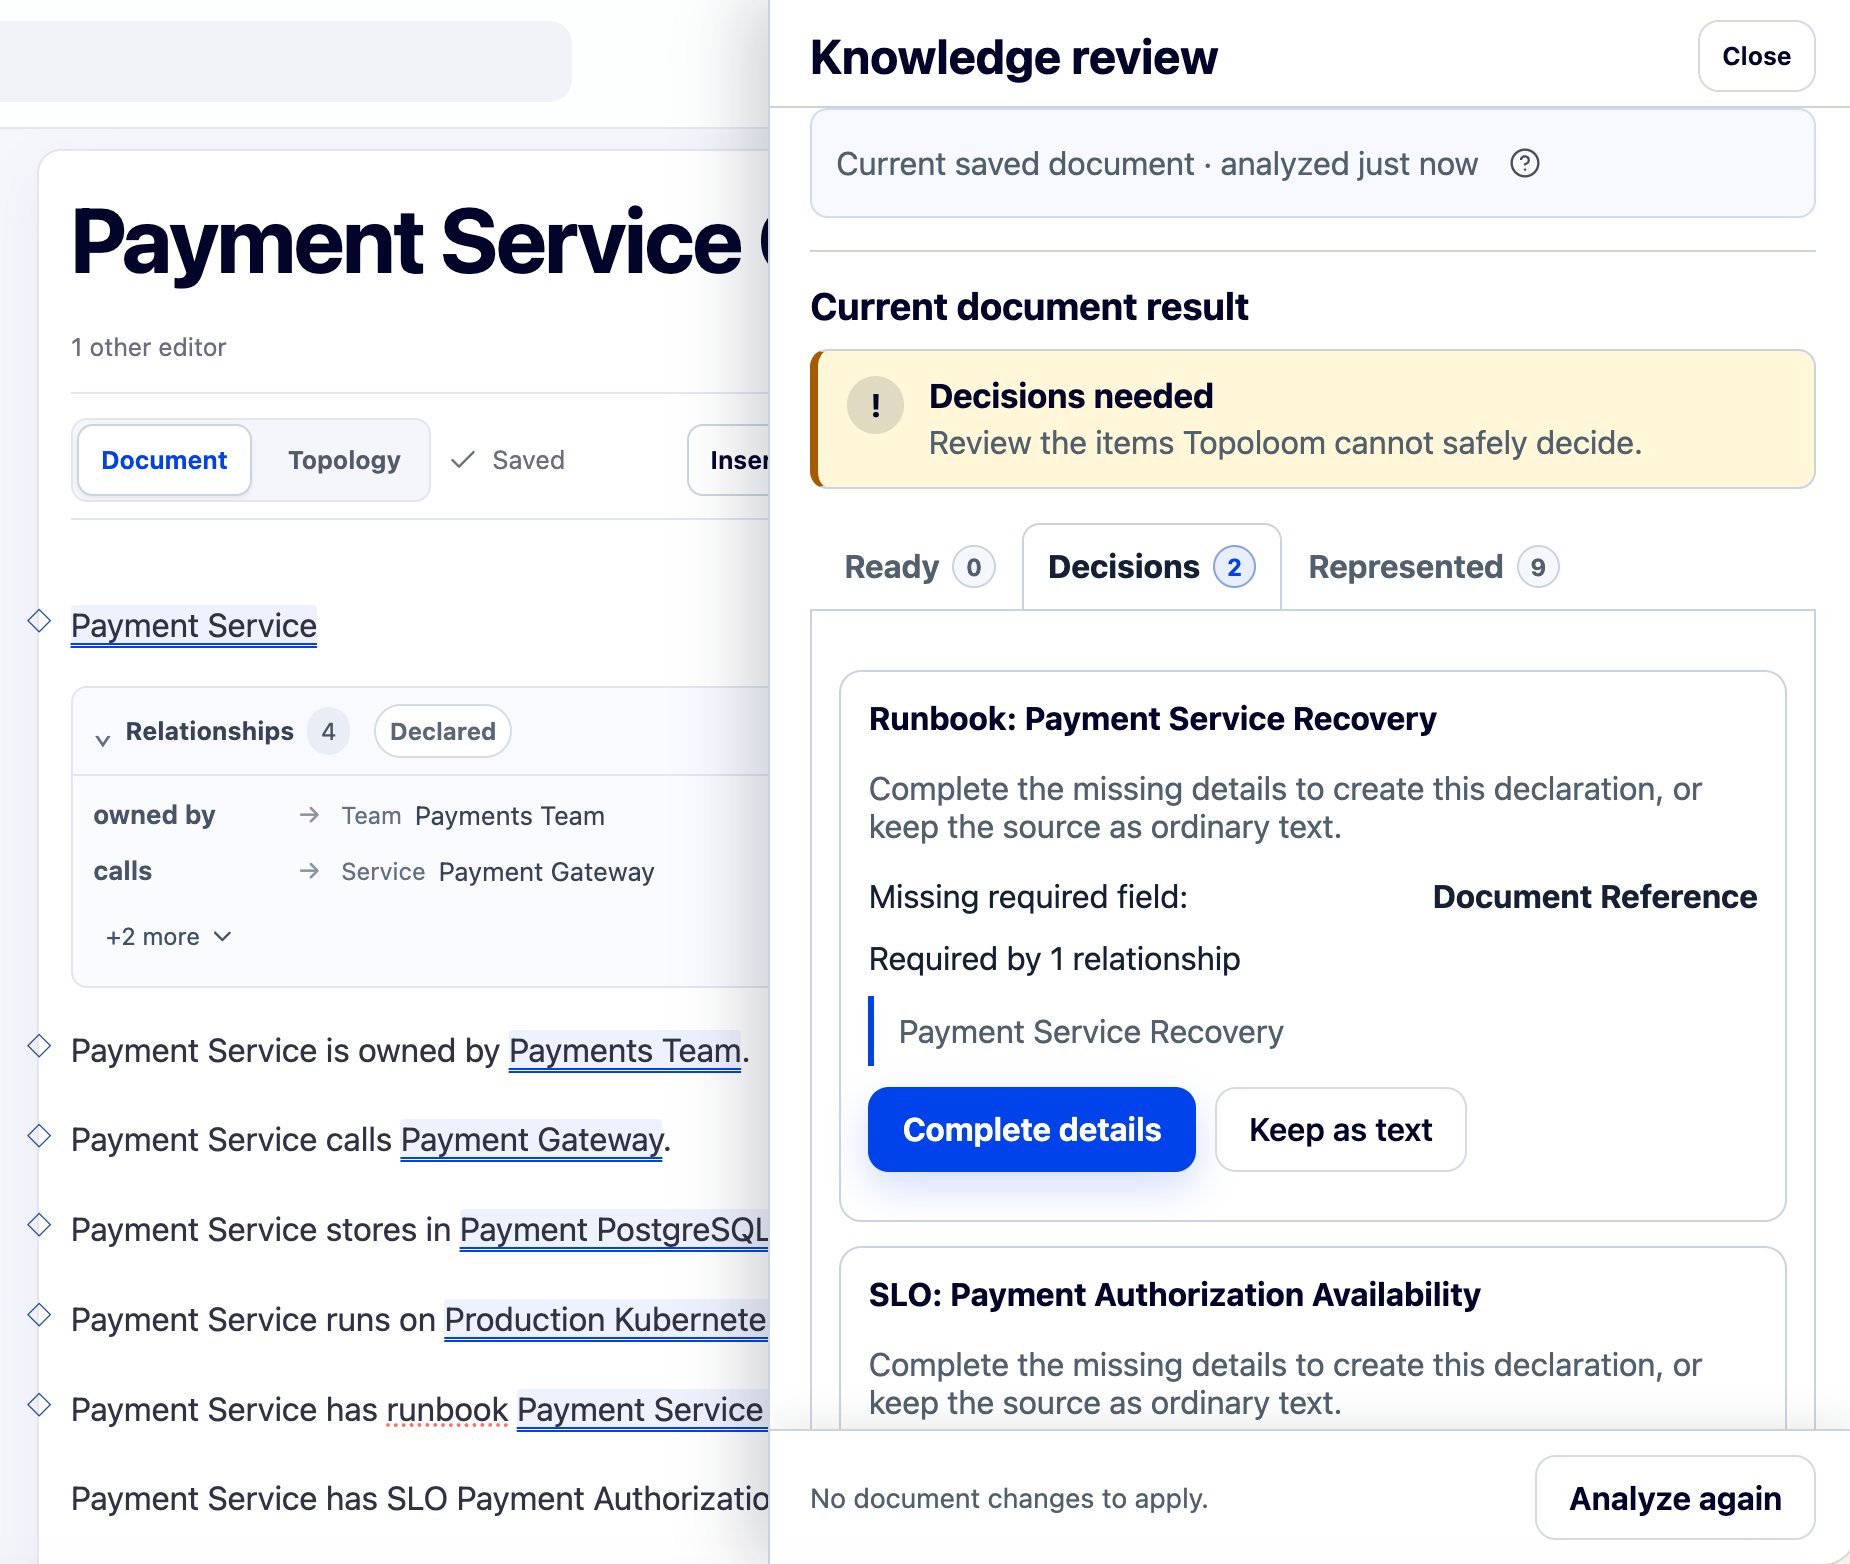
所有者 · Payments Team
独立した保証
ISO/IEC 27001:2022 認証
Topoloom の情報セキュリティマネジメントシステムは ISO/IEC 27001:2022 の認証を取得しています。以下の製品内の統制は、それとは別に検査できるよう提示しています。
知識状態の凡例
信頼には 複数の軸がある。
オーサリング、バージョンライフサイクル、外部コンテキストは、それぞれ異なる問いに答えます。各状態は、色だけでなく言葉、記号、パターンで表現されます。
オーサリング状態
人が実際に確認した内容は何か?
フリーフォーム
形式化前の、読みやすい作業コンテンツ。
視覚表現のみ
説明のために描かれたコネクターやノード。関係の宣言は含みません。
提案 — 未宣言
権限を持つ人の操作を待つ、見える提案。
宣言済み
権限を持つ人が確認した内容。
参照
1つの再利用可能オブジェクトを指すポインター。識別子を持ち運び、プロパティのコピーは持ちません。
バージョンライフサイクル
どの意図的なバージョンが現行か?
公開済み
意図を持って作成された不変バージョン。
置き換え済み
現行ではないものの保存された履歴。
外部コンテキスト
指定されたプロバイダーから来たものは何か?
バインド済み
出所を明記した外部コンテキストにマッピング。
プロバイダーにより検証済み
指定された時点で、指定されたプロバイダーが表明。
形容詞ではなく仕組み
信頼は見える システムの振る舞いに。
人による制御
密かな変更は行わない。
現行リリースでは、Knowledge Reviewの提案は決定的なオフラインのルールセットから生まれ、モデルはループに入りません。すべての提案は、権限を持つ人の操作を待ちます。将来モデル支援機能が提供されても、支援や提案はできても、権限、承認、公開を決定することはできません。検証済みラベルは、指定プロバイダーが指定時刻に明示的に表明した場合にのみ表示されます。
権限
アクセスは知識に追随。
閲覧、検索、参照、レビュー、エクスポート、イベント、外部コンテキスト操作は、常に権限を考慮します。
安定したアイデンティティ
変化してもアイデンティティは続く。
成果物、コンテンツノード、オブジェクト、関係、バージョンは、ライフサイクル全体で区別できます。
不変バージョン
公開は明示的な境界。
来歴、レビュー、監査履歴は、それらが説明するバージョンに紐づいたまま保たれます。
外部コンテキスト
バインディングは真実を証明しない。
プロバイダーの投影、証拠、認証情報は、オーサリング済み文書の状態外に保たれます。
プロバイダー非依存
ローカルの作業は継続できる。
記述、共同作業、レビュー、履歴、公開、ポータブルなエクスポートは、コンテキストプロバイダーに依存しません。
Living Bindingは外部システムの情報を執筆内容の横に置きます。検証済みの参照ワークフローは模擬プロバイダーを使うため、実際のコネクターは別途確認してください。
宣言を確認
人の意図を中心に据える。
権限を持つ人がオーサリング済み知識に含める内容を確認するまで、提案は提案のままです。
検査できるエンタープライズ統制
ガバナンスは振る舞いであり、 バッジではない。
同じ権威境界が、書く、検索する、レビューする、公開する、連携する、システム間を移動するナレッジに付き添います。認証はTopoloomの情報セキュリティマネジメントシステムに独立した保証を与えます。以下の製品統制は別に検査できます。
テナント分離
取得、投影、エクスポート、イベント配信、プロバイダーアクセスの前にWorkspaceの範囲が強制されます。
権限対応の作業面
検索結果、参照、グラフナビゲーション、レビュー、生成ビューは、現在認可された詳細だけを示します。
不変バージョン
公開済みバージョンは、来歴、レビュー、監査、Contractのコンテキストを伴ったまま参照できます。
保持とライフサイクル
アーカイブ、復元、置換、保持、削除は明示的で監査可能です。項目の削除後に残るtombstoneも含まれます。
公開連携Contract
第一者と第三者の利用者は、同じバージョン付きAPI、イベント、権限境界を使います。
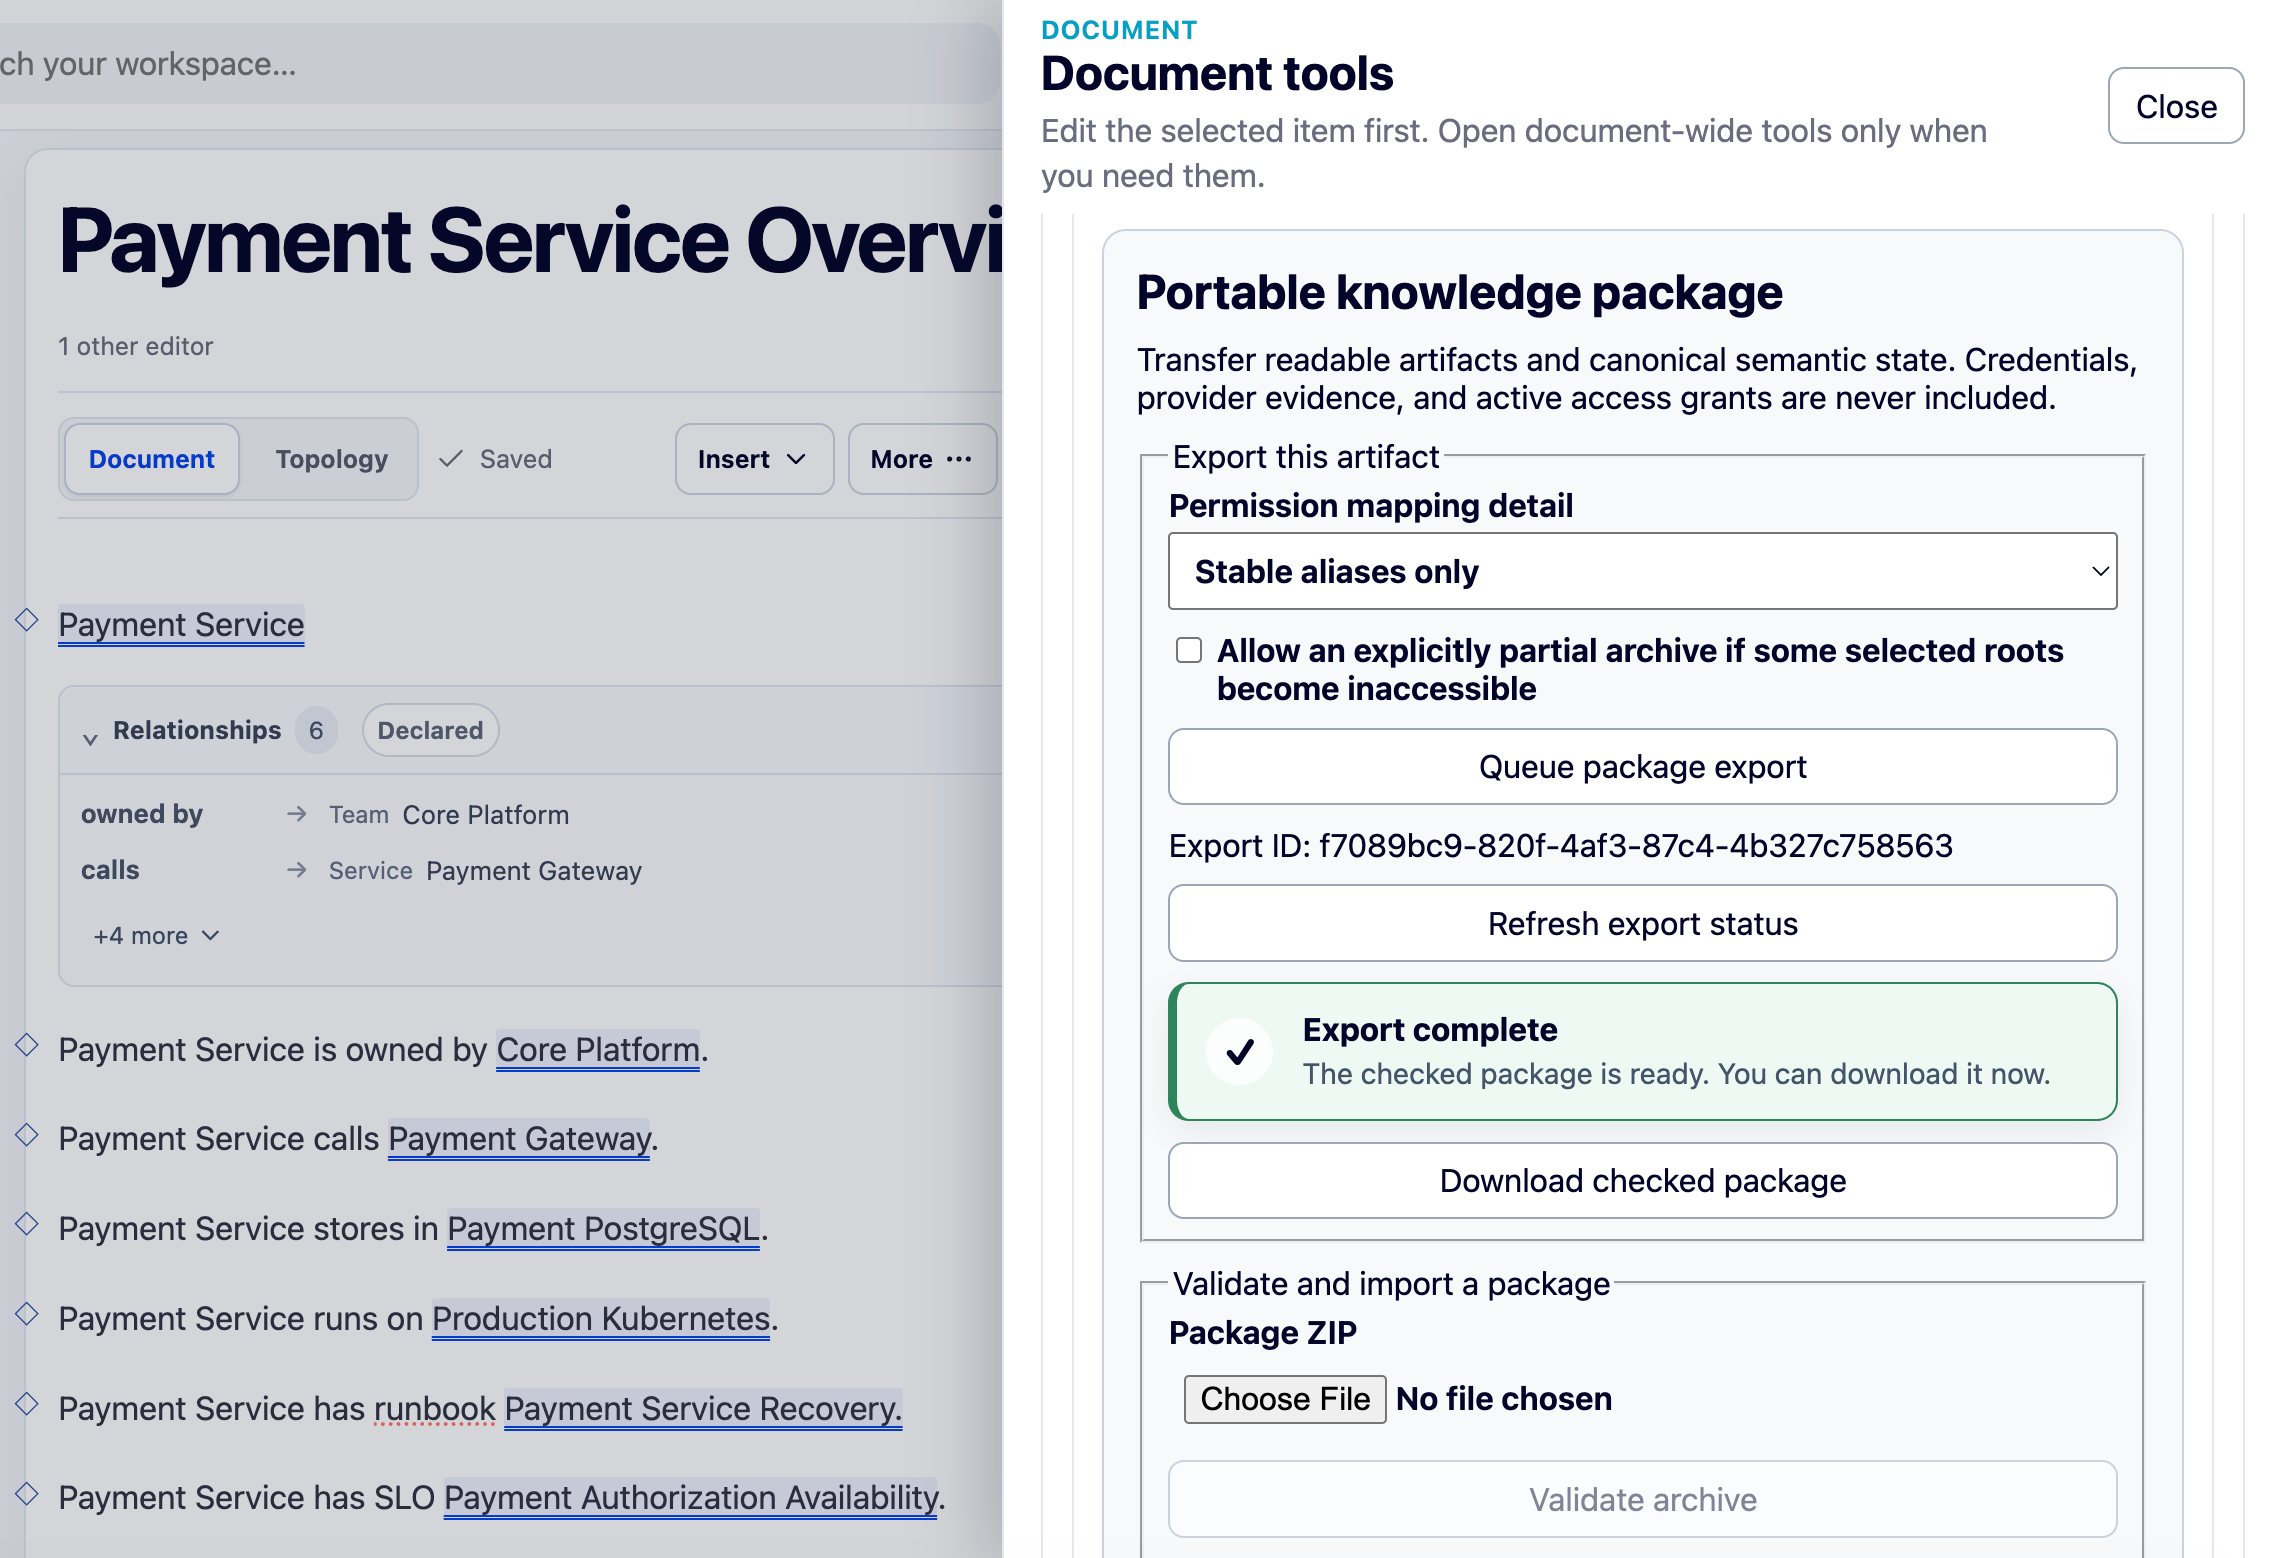
Portable Knowledge Package
読める内容と機械記録が、明示的な省略、墨消し、再マッピング、権限レポートとともに移動します。
安全に失敗する設計
依存先が停止しても、 オーサリングは失われない。
ここで扱うのは、Topoloom自体は利用可能なまま依存先だけが停止する場合です。外部システムはワークフローを充実させられますが、オーサリング済みナレッジを書けるか、レビューできるか、保持できるかを決めるものではありません。
| 条件 | 継続すること | 抑止または表示されること |
|---|---|---|
| AIまたはモデルサービスを利用できない | オーサリング、共同編集、権限、レビュー、公開、エクスポート、Knowledge Reviewの提案。現在の解析は決定的で、モデルを必要としない | 提供される場合のモデル支援機能は利用できない。判断が捏造されることはない |
| コンテキストプロバイダーを利用できない | 文書、ダイアグラム、オブジェクト、履歴、セマンティック差分、ローカルエクスポート | 外部投影は古くなるか利用できなくなり、オーサリング状態の外に保たれる |
| 検索または投影インデックスを利用できない | PostgreSQLを基盤とする権威ある作業と不変バージョン | 派生した発見ビューは縮退し、後で再構築される。真実の源にはならない |
| 権限が取り消された | 認可されたローカルコンテンツと非機微なソーステキスト | キャッシュされた投影と非表示のターゲット詳細は、存在シグナルを出さずに消える |
譲れない境界
Topoloomが しないこと。
- 01
AIや連携を通じて、オーサリング済みまたは公開済みのナレッジを無言で変更する。
- 02
インポート、推論、観測された情報を、人が承認した宣言として示す。
- 03
特権的なデータベース直接連携で公開Contractを迂回する。
- 04
制限されたナレッジを先に取得し、その後で権限をフィルタリングする。
- 05
顧客を、レンダリング結果のみまたは不透明なエクスポート経路に閉じ込める。
ポータブルな知識
人が読める。 機械が検査できる。
公開パッケージには、読みやすいコンテンツとバージョン管理された構造を、明示的な墨消し、再マッピング、省略、権限レポートとともに含められます。
ソース参照付きDiagramのエクスポートにはtopoloom.package/4を使います。旧形式も読み取れます。自分のパッケージで、形式、含まれるソース、省略を確認してください。
manifest.json範囲と形式artifacts/<artifact-id>/current.md読みやすい成果物objects/<object-id>/versions/<version-id>.jsonバージョン付きオブジェクトpermissions/mappings.json権限マッピングreports/export.json省略と再マッピング
Topoloom は、権限を持つ人が行った宣言を記録します。
設定済みプロバイダーは、出所付きの証拠を報告できます。Topoloom は、プロバイダーが時刻とともに明示的に表明した場合にのみ「検証済み」を使用します。
プロバイダーのコンテキストは、人が宣言として承認した場合にのみ、オーサリング済み知識になります。
デモをリクエスト